1. Le point de départ : on achète un front
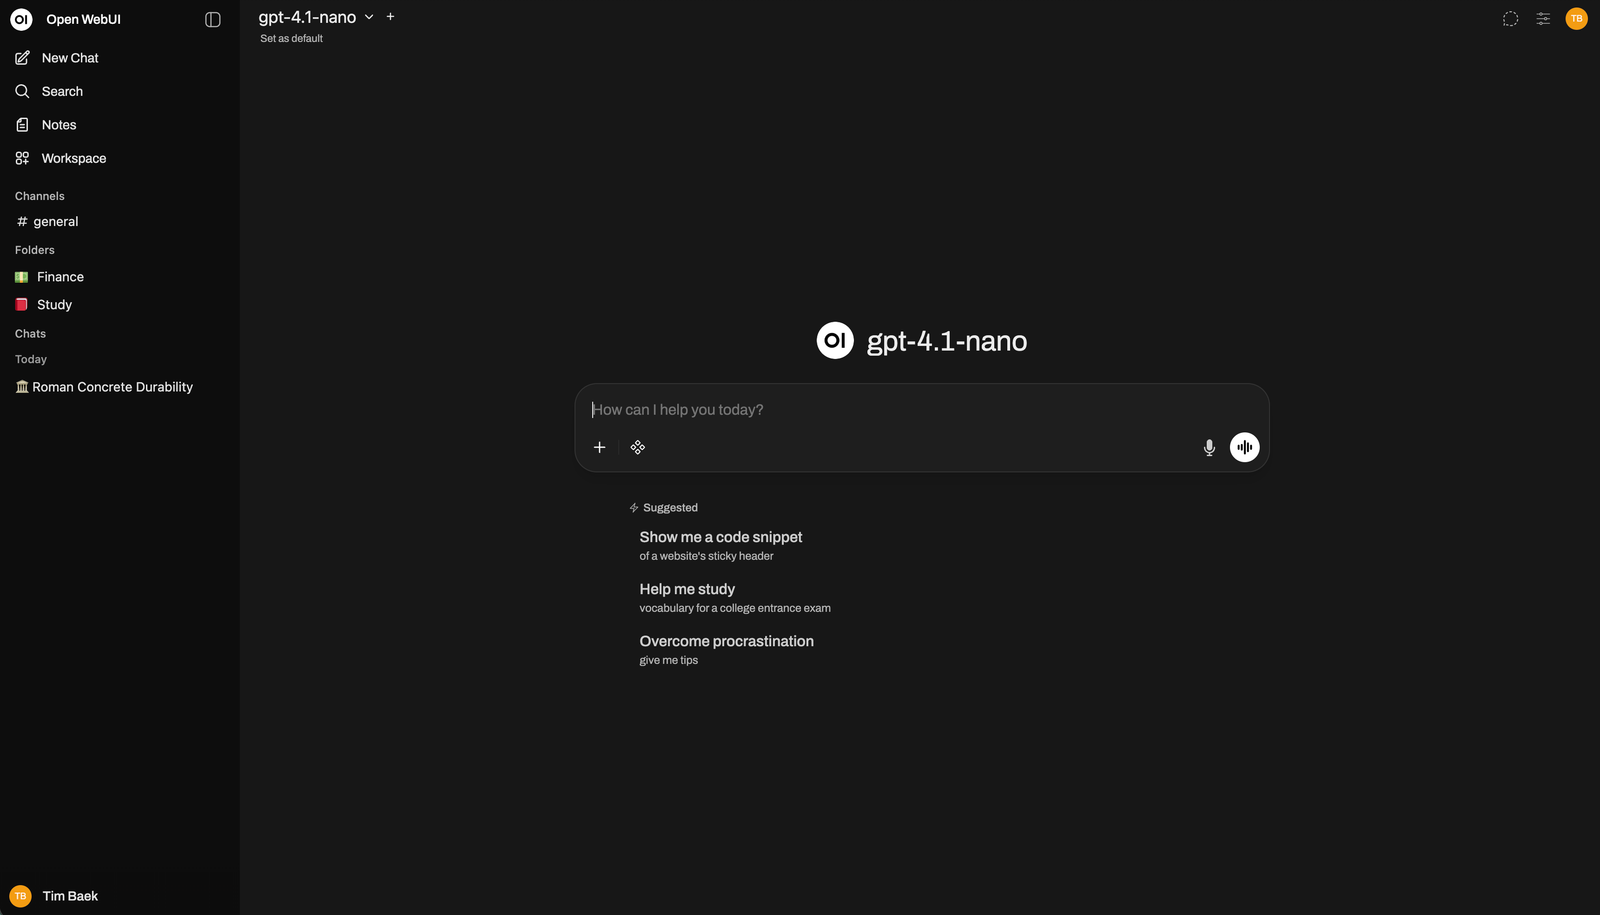
Un « front », c’est l’interface dans laquelle les collaborateurs discutent avec l’IA : une fenêtre de conversation, une liste d’assistants, des documents à joindre. Ce marché est mûr : il existe des solutions solides, souverainesSouverainetéLa capacité à garder la maîtrise de ses données et de ses outils : hébergement en Europe, droit applicable, absence de dépendance à un fournisseur étranger.Voir le glossaire , open sourceOpen sourceUn logiciel dont le code est public et réutilisable selon une licence. On peut l’auditer, l’héberger soi-même et le modifier.Voir le glossaire ou en SaaSSaaSSoftware as a Service : un logiciel utilisé en ligne, hébergé et maintenu par l’éditeur, payé par abonnement.Voir le glossaire . Les redévelopper n’a pas de sens.
| Solution | Type | À retenir |
|---|---|---|
| Prisme.ai | Plateforme française, SaaS ou auto-hébergéeAuto-hébergéLe logiciel tourne sur l’infrastructure de l’entreprise (ses serveurs ou son cloud) et non chez l’éditeur. Les données restent chez vous.Voir le glossaire | Création d’agents sans codeSans code (no-code)Créer un outil avec une interface graphique, sans écrire de programme.Voir le glossaire , gouvernance, refacturationRefacturationAttribuer à chaque équipe le coût réel de son usage de l’IA, pour piloter le budget.Voir le glossaire par équipe |
| Open WebUI | Open source, auto-hébergé | Interface type ChatGPT, groupes, SSOSSOSingle Sign-On : une seule connexion, avec le compte de l’entreprise, pour accéder à tous les outils.Voir le glossaire , outils MCP |
| LibreChat | Open source (MIT), auto-hébergé | Multi-modèles, agents, catalogue d’agents, suivi de consommation |
| Mistral Le Chat Enterprise | SaaS ou auto-hébergé | Assistant souverain, connecteursConnecteurLe lien entre un agent et une application de l’entreprise (messagerie, tickets, CRM, ERP), qui lui permet d’y lire ou d’y écrire.Voir le glossaire MCP, authentification pour le compte de l’utilisateur |
| Microsoft 365 Copilot | SaaS | Agents déclaratifs décrits dans un manifesteManifesteLe fichier qui décrit une application ou un agent : son nom, ses capacités, ses permissions.Voir le glossaire , intégrés à Microsoft 365 |
| ChatGPT, Claude, Gemini Enterprise | SaaS | Connecteurs MCP gérés par l’administrateur, audit, droits par groupe |
| Dust, Langdock | SaaS | Espaces d’agents d’équipe, validation des actions, SSO |



Le choix du front compte moins que ce qu’on met derrière. Un même front peut être un gadget ou un outil de production : tout dépend de la gouvernance des agents qu’il expose.
2. Le vrai sujet : gouverner les agents exposés
Le front va proposer des agents aux collaborateurs : un assistant de synthèse, un assistant de recherche documentaire, un assistant de rédaction. Chacun de ces agents lit des données, appelle des outils, consomme des modèles. Sans règles, on obtient vite des agents qui voient trop de choses, des coûts qui dérapent et aucune trace de ce qui s’est passé.
3. Les briques, une par une
- Agents déclaratifs
- Un agent est décrit dans un fichier (en YAMLYAMLUn format de fichier texte lisible par un humain, très utilisé pour écrire des configurations.Voir le glossaire ) plutôt que codé : son rôle, ses instructions, le modèle utilisé, ses outils et qui peut l’utiliser. On peut le relire, le versionnerVersionnerConserver chaque modification d’un fichier avec son auteur et sa date, pour pouvoir comparer, relire et revenir en arrière.Voir le glossaire , le valider avant de le publier, comme n’importe quelle configuration.
- Connexions MCP
- MCP (Model Context Protocol) est le standard qui permet à un agent d’utiliser des outils : lire des tickets, chercher dans une base documentaireBase de connaissanceL’ensemble des documents de référence que l’agent peut consulter pour répondre : procédures, documentation, historiques.Voir le glossaire , consulter un CRMCRMLe logiciel de gestion de la relation client : contacts, opportunités, historique des échanges (Salesforce, par exemple).Voir le glossaire . Chaque outil est exposé par un « serveur MCPServeur MCPLe petit service qui expose un outil (une application, une base documentaire) aux agents via le protocole MCP.Voir le glossaire ».
- Gouvernance des connexions MCP
- Tous les serveurs MCP ne se valent pas. On tient un catalogue de serveurs validés, on décide quels groupes peuvent les utiliser et on distingue les outils de lecture de ceux qui écrivent dans un système.
- Propagation d’identité
- L’agent agit avec l’identité de la personne qui l’utilise. S’il interroge un outil, il ne voit que ce que cette personne a le droit de voir. C’est le mode par défaut pour toutes les données personnelles ou sensibles.
- Machine à machine
- Pour certains outils, l’agent se connecte avec un compte de serviceCompte de serviceUn compte technique, qui n’appartient à aucune personne, utilisé par une application pour se connecter à une autre.Voir le glossaire , sans passer par l’utilisateur : une base documentaire publique en interne, un référentiel en lecture seule. C’est plus simple, mais réservé aux données que tout le monde peut voir.
- Délégation de droits
- L’utilisateur délègue à l’agent une partie seulement de ses droits : lire mais pas modifier, sur un périmètre précis, pour une durée limitée, et révocable à tout moment.
- Skills et prompts
- Une skill est un savoir-faire réutilisable : un dossier qui contient des instructions, des modèles de documents et éventuellement des scripts. L’agent ne la charge que lorsqu’il en a besoin. Les promptsPromptLes instructions écrites données au modèle d’IA pour orienter sa réponse.Voir le glossaire sont gérés comme une bibliothèque partagée et versionnée.
- Gestion des appels LLM
- Tous les appels aux modèles passent par une gatewayGatewayUn point de passage unique, placé devant des services, qui contrôle tout ce qui entre et sort : identité, droits, quotas, journalisation.Voir le glossaire : choix du modèle selon le besoin, quotas par équipe, suivi des coûts, journalisation. On peut changer de modèle sans toucher aux agents.
agent: synthese-incidents
description: Résume un incident et propose une note de résolution
modele: mistral-large            # appel routé par la gateway LLM
instructions: prompts/synthese-incident.md
skills:
  - redaction-note-resolution
outils:
  - mcp: servicenow
    authentification: propagation-identite   # agit avec les droits de l’utilisateur
    droits: [incident.lecture]
  - mcp: base-documentaire
    authentification: machine-a-machine      # compte de service, lecture seule
    droits: [documents.lecture]
acces:
  groupes: [support-n2]
validation-humaine:
requise-pour: [ecriture]4. Propagation d’identité ou machine à machine ?
C’est la décision la plus structurante. Le protocole MCP s’appuie sur OAuth 2.1OAuth 2.1Le standard qui permet de donner à une application un accès limité à un service, sans lui confier son mot de passe.Voir le glossaire , et prévoit deux extensions officielles qui correspondent exactement à ces deux modes.
| Propagation d’identité | Machine à machine | |
|---|---|---|
| L’agent agit… | au nom de l’utilisateur | avec un compte de service |
| Ce qu’il voit | uniquement ce que l’utilisateur peut voir | tout ce que le compte de service peut voir |
| Contrôlé par | l’annuaire d’entrepriseAnnuaire d’entrepriseLa base qui recense les collaborateurs, leurs groupes et leurs droits (Microsoft Entra ID, Okta…).Voir le glossaire (groupes, rôles, accès conditionnelAccès conditionnelDes règles qui autorisent ou bloquent un accès selon le contexte : appareil, lieu, niveau de risque.Voir le glossaire ) | le périmètre du compte de service |
| À utiliser pour | messagerie, tickets, CRM, données personnelles | référentiels et documentation ouverts à tous |
| Dans MCP | extension « Enterprise-Managed AuthorizationEnterprise-Managed AuthorizationExtension de MCP où c’est l’annuaire de l’entreprise qui autorise l’agent à agir au nom de l’utilisateur : c’est la propagation d’identité.Voir le glossaire » | extension « Client CredentialsClient CredentialsExtension de MCP où l’agent se connecte avec ses propres identifiants techniques : c’est le mode machine à machine.Voir le glossaire » |
5. Ce qu’on ajoute presque toujours
- Une connexion unique (SSO) et la synchronisation des groupes de l’annuaire, pour donner accès aux agents par équipe.
- Un catalogue d’agents et de connecteurs, avec une validation avant toute publication.
- Un journal d’auditJournal d’auditL’historique de qui a fait quoi, quand et avec quelles données. Il permet de contrôler et d’expliquer chaque action.Voir le glossaire : qui a utilisé quel agent, quel outil, avec quelles données.
- Une validation humaineValidation humaineUne personne relit et approuve avant que l’action de l’agent ne soit exécutée (en anglais : human in the loop).Voir le glossaire pour les actions sensibles, par exemple toute écriture dans un système.
- Le suivi de l’adoption et des coûts par équipe, avec refacturation si besoin.
- Des bases de connaissance qui respectent les droits d’accès d’origine.
- Des garde-fousGarde-fousDes contrôles automatiques qui bloquent les usages risqués : fuite de données sensibles, contenus interdits, actions hors périmètre.Voir le glossaire contre la fuite de données sensibles.
- Des versions et une évaluationÉvaluationTester un agent sur une série de cas connus pour mesurer la qualité de ses réponses avant de le mettre à jour.Voir le glossaire des agents avant chaque mise à jour.
6. Par où commencer
- Choisir le front selon vos contraintes : souveraineté, hébergement, outils déjà en place.
- Démarrer avec trois agents utiles, sur un périmètre restreint, pour un groupe pilote.
- Connecter deux ou trois serveurs MCP, en décidant pour chacun : propagation d’identitéPropagation d’identitéL’agent agit au nom de la personne qui l’utilise, avec ses droits : il ne voit que ce qu’elle a le droit de voir.Voir le glossaire ou machine à machineMachine à machineDeux applications échangent directement, sans utilisateur, avec un compte technique. Réservé aux données que tout le monde peut voir.Voir le glossaire .
- Faire passer tous les appels aux modèles par la gateway dès le premier jour.
- Mesurer l’usage et les retours, puis élargir le catalogue.
Pour aller plus loin
- Prisme.ai — product overview (nouvel onglet)
- Open WebUI (nouvel onglet)
- LibreChat (nouvel onglet)
- Mistral — Le Chat Enterprise (nouvel onglet)
- Microsoft — declarative agent manifest (nouvel onglet)
- MCP — authorization specification (nouvel onglet)
- MCP — Enterprise-Managed Authorization (nouvel onglet)
- Anthropic — Agent Skills (nouvel onglet)
- Claude — organisation-wide MCP connectors (nouvel onglet)
- OpenAI — MCP apps in ChatGPT (nouvel onglet)